Security Operation Center. Мониторинг уровня защищенности информационной безопасности - ООО "ЦИБ" Докладчик - Ханина Юлия Васильевна
←
→
Транскрипция содержимого страницы
Если ваш браузер не отображает страницу правильно, пожалуйста, читайте содержимое страницы ниже
Security Operation Center.
      Мониторинг уровня защищенности
       информационной безопасности

ООО «ЦИБ»
Докладчик – Ханина Юлия Васильевна     1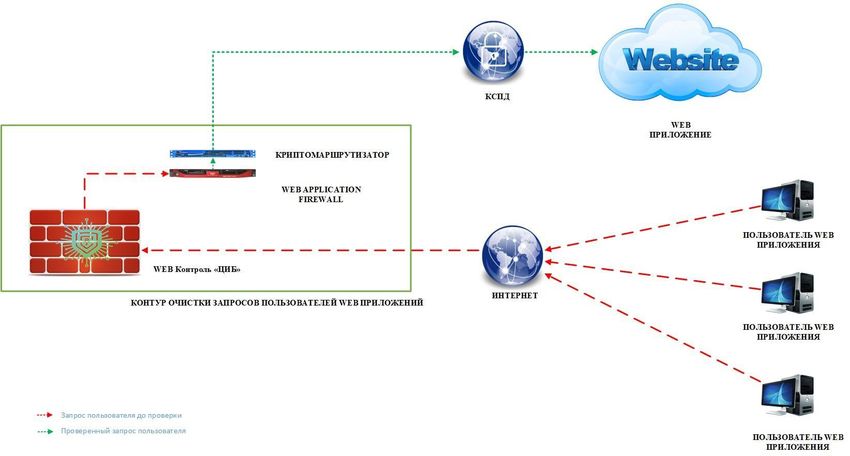
Для чего нужен?
SOC-ЦЕНТР
мониторинг уровня защищенности информационной
безопасности
обнаружение, предупреждение и ликвидации
последствий компьютерных атак
контроль несоблюдения требований политик
безопасности, несанкционированных действий
пользователей.
2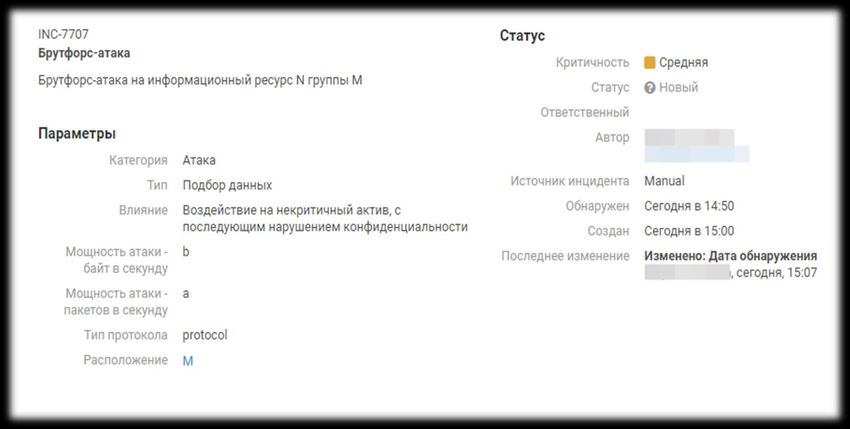
Кому это нужно?
Организациям, которые стремятся избежать финансовых,
репутационных и других видов потерь, вызванных сбоями и
инцидентами ИБ в защищаемых системах. Минимизировать риски
можно, если регулярно проводить мониторинг сетевого периметра.
Организациям, являющимся субъектами критической
информационной инфраструктуры согласно Федеральному закону
№187 «О безопасности критической информационной
инфраструктуры Российской Федерации» для выполнения
требований данного закона необходимо подключиться к центру
ГосСОПКА и организовать обмен информаций о компьютерных
атаках на объекты КИИ с Национальным координационным
центром по компьютерным инцидентам.
3
Задачи SOC- центра

                       Сбор и анализ
                          данных

                                            Обнаружение,
Письменные и                               предупреждение
    устные                                   и ликвидация
рекомендации                                 последствий
 по защите ИБ           Задачи              компьютерных
                                                 атак
                         SOC-
                        центра

        Установление
           причин                  Реагирование на
       компьютерного                инциденты ИБ
         инцидента

                                                            4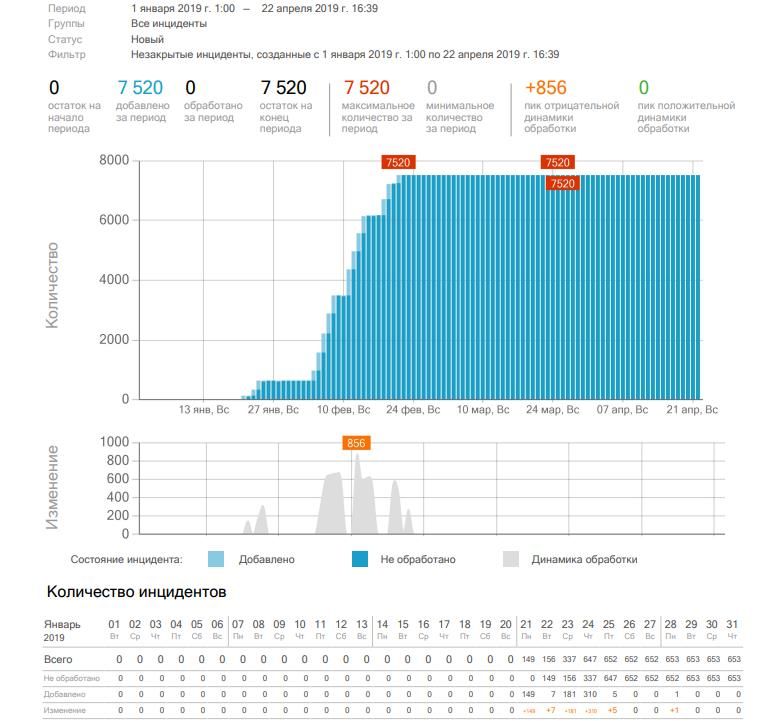
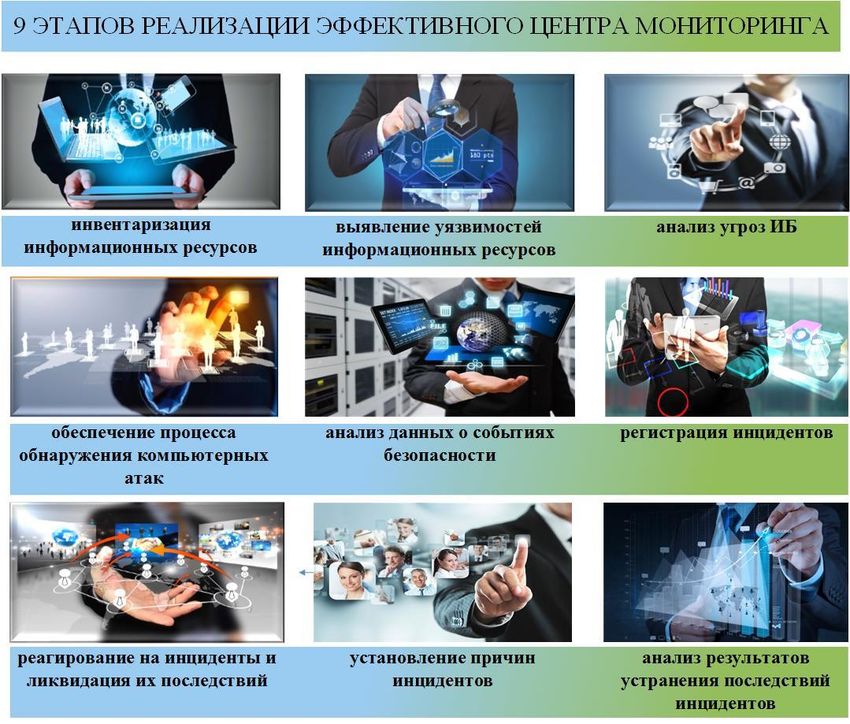
Этапы

        5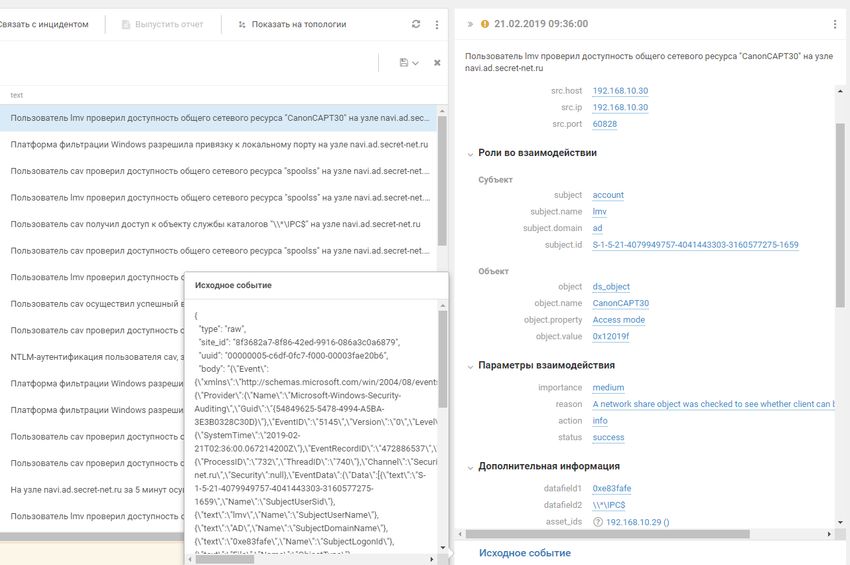
Варианты подключения

                           1 ВАРИАНТ ПОДКЛЮЧЕНИЯ

SOC-центр ЦИБ                                                       Заказчик
                                                              Сегмент ИБ

                                 криптоканал
 Мониторинг

                FAREWALL                          FAREWALL
                                                              Агент SIEM

                              Отчеты, аналитика

                                                             Инфраструктура

                                                                              6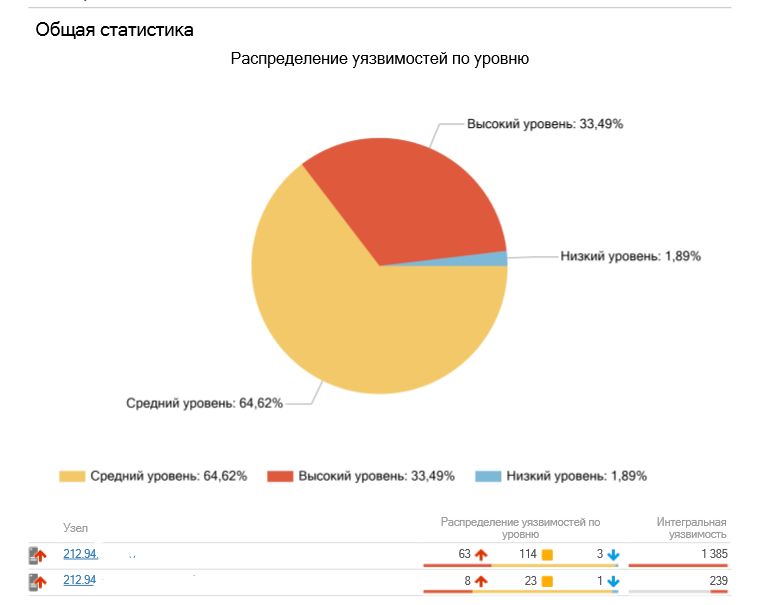
Варианты подключения

                    2 ВАРИАНТ ПОДКЛЮЧЕНИЯ

SOC-центр ЦИБ                                                Заказчик
 Мониторинг
                           Отчеты, аналитика
                                                            Инфраструктура

   Сегмент ИБ
                                                          События ИБ
                                 криптоканал

                FAREWALL                       FAREWALL

 Агент SIEM

                                                                         7
ОЦЕНКА УРОВНЯ КРИТИЧНОСТИ
                            Инвентаризация
                          информационных ресурсов

                            MAC-адрес

                        Инвентаризация          группа
           внутренний                         устройства
            IP-адрес
                        информационных      (информационн
                            ресурсов          ого ресурса

                           тип устройства
                            (виртуальное
                                или
                             физическое)

                                                            8
Оценка уровня критичности

                         УРОВЕНЬ
                       ЗНАЧИМОСТИ
                       ИНФОРМАЦИИ

УРОВЕНЬ КРИТИЧНОСТИ
 ИНФОРМАЦИОННОГО                       ОТКАЗОУСТОЙЧИВОСТЬ
      РЕСУРСА                           ИНФОРМАЦИОННОГО
                      ОЦЕНКА УРОВНЯ          РЕСУРСА
                       КРИТИЧНОСТИ
                      ИНФОРМАЦИОН
                       НЫХ РЕСУРСОВ

               ЧАСТОТА
                                   ПОТОК
            ИСПОЛЬЗОВАНИЯ
                              АВТОРИЗОВАННЫХ
           ИНФОРМАЦИОННОГО
                                СОТРУДНИКОВ
                РЕСУРСА                                     9
Отчет по инвентаризации
ФИО, должности и контактные данные лиц, ответственных за функционирование
информационного ресурса;
доменные имена и сетевые адреса компонентов информационного ресурса в
соответствии с системой имен и сетевой адресацией информационного ресурса;
доменные имена и сетевые адреса компонентов информационного ресурса,
доступные из сети Интернет, в соответствии с системой имен и сетевой адресацией
сети Интернет, а также сведения о протоколах, по которым разрешен доступ к этим
компонентам;
сведения о сегментации и топологии локальных вычислительных сетей, правилах
маршрутизации и коммутации, настройках средств межсетевого экранирования;
перечень программного обеспечения (прикладного и системного), установленного на
каждом средстве вычислительной техники;
параметры настройки программного и аппаратного обеспечения информационного
ресурса, существенные с точки зрения обеспечения безопасности информации;
параметры настройки средств обеспечения информационной безопасности.
10Отчет по инвентаризации
11Отчет по инвентаризации
ОТЧЕТ ПО ПОЛНОЙ ИНВЕНТАРИЗАЦИИ
12Отчет по инвентаризации
ОТЧЕТ ПО ПОЛНОЙ ИНВЕНТАРИЗАЦИИ
13Выявление уязвимостей
информационных ресурсов
• Сетевое и системное сканирование, анализ настроек
1
• Определение актуальных угроз информационной
безопасности и способов проведения компьютерных атак
2
• Тестирование на проникновение и нагрузочное
тестирование
3
• Разработка и контроль достаточности принятых мер по
устранению выявленных уязвимостей
4
14Выявление уязвимостей
информационных ресурсов
15Выявление уязвимостей
информационных ресурсов
16Выявление уязвимостей
информационных ресурсов
17Анализ данных
АНАЛИЗ ДАННЫХ О СОБЫТИЯХ ИНФОРМАЦИОННОЙ
БЕЗОПАСНОСТИ
Анализ данных о событиях Заведение карточки
информационной безопасности и инцидента информационной
осуществление корреляции этих событий безопасности
сбор сведений от различных источников идентификатор карточки
данных о событиях безопасности название инцидента ИБ
нормализация и агрегация событий, описание инцидента ИБ
определение причинно-следственных
связей между событиями на основе уже категория
существующих правил корреляции
тип
разработка новых правил при
необходимости другие параметры атаки
18Пример карточки инцидента
19Пример карточки инцидента
20Пример карточки инцидента
21Уровни критичности
информационного ресурса
РЕАГИРОВАНИЕ НА ИНЦИДЕНТЫ ИНФОРМАЦИОННОЙ
БЕЗОПАСНОСТИ И ЛИКВИДАЦИЯ ИХ ПОСЛЕДСТВИЙ
Уровни критичности информационного ресурса
не превышает 3 часов не превышает 2 часов не превышает 1 часа
22уведомление о состоянии защищенности критичных
информационных активов по электронной почте
1 раз в неделю
Отчёт о событиях Отчёт об инцидентах
дата и время регистрации номер инцидента;
события; дата и время регистрации инцидента;
название или IP-адрес узла дата и время обработки СДА;
(источника события); дата и время закрытия инцидента;
описание зарегистрированного категория, тип и приоритет
события. инцидента;
содержание инцидента;
принятые меры (если они были
приняты);
группы, затронутые инцидентом.
23Отчет об инцидентах
24Отчет об событиях
25Этапы расследования
инцидента
Координация
деятельности Локализация
Фиксирование Планирование
по инцидента и
состояния и мер по
прекращения сбор сведений Контроль
анализ ликвидации
вредоносного для ликвидации
информационных последствий
воздействия на последующего последствий
ресурсов, инцидента и их
информационн установления
вовлеченных в реализация
ый ресурс причин
инцидент ИБ
заказчика инцидент
26Сколько стоит?
До 50 До 150 До 300
услуги1
Задачи SOC центра
Наименование
Описание рабочих рабочих мест рабочих
Более 300
рабочих мест
мест (руб.) (руб.) мест (руб.)
ФИО, должности и контакты ответственных лиц; доменные имена и сетевые адреса компонентов
информационного ресурса; доменные имена и адреса компонентов информационного ресурса,
Инвентаризация
доступные из Интернет; сегментацию и топологию локальных сетей, правила маршрутизации и Индивидуальный
информационных
коммутации, настройки сетевого оборудования и межсетевых экранов; перечень установленного
115 313 141 563 235 313 расчет
ресурсов
ПО; существенные с точки зрения безопасности настройки ПО, оборудования и СЗИ.
Проведение сетевого и системного сканирования на наличие возможных уязвимостей; проведение
тестирования на проникновение методом серого ящика; проведение комплексной проверки
Выявление
средств защиты информации; проведение контроля достаточности принятых мер по устранению
уязвимостей Индивидуальный
информационных
выявленных уязвимостей; проведение контроля достаточности используемых мер защиты 489 375 620 625 695 625 расчет
информации; проведения комплексного анализа документации информационного ресурса;
ресурсов
проведение анализа исходного кода информационного ресурса
Определение возможных угроз направленных на информационный ресурс, согласно выявленным
уязвимостям и инвентаризационным данным; идентификация, описание и
Анализ угроз структурирование уязвимостей информационного ресурса; описание возможных способов
реализации возможных уязвимостей информационного ресурса; определение возможных путей Индивидуальный
информационной 420 000 513 750 466 875 расчет
безопасности утечки данных и описания возможного поведения таких утечек; описания возможных путей
противодействия компьютерным атакам согласно определенных уязвимостей; выработка решений
по противодействию компьютерным атакам
Анализ данных о Анализ данных со сканеров безопасности и от средств защиты информации с возможностью
передачи данных в центр мониторинга; корреляция событий информационной безопасности, Индивидуальный
событиях 190 312 264 375 300 000 расчет
безопасности формирование отчета; заведения карточки инцидента ИБ
Реагирование на Фиксация состояния и анализ затронутых объектов ИР, фиксацию и анализ сетевого трафика, сбор
инциденты и необходимых сведений и установление причин инцидента, возможных последствий, локализацию Индивидуальный
ликвидация их инцидента, планирование мер по устранению последствий, их выполнение и контроль выполнения. 234 375 328 125 609 375 расчет
последствий
Перенастройка
существующих
Оценка настройки имеющихся СЗИ и оценка возможности использования их для подключения к Индивидуальный
средств защиты для
SOC-Центру
37 500 56 250 75 000 расчет
подключения к
SOC-Центру
Стоимость Индивидуальный
за 1 год
1486 875 1924 688 2 382 188 27
расчетЧто такое Госсопка?
Организациям, являющимся субъектами критической информационной
инфраструктуры согласно Федеральному закону №187 «О безопасности
критической информационной инфраструктуры Российской Федерации»
для выполнения требований данного закона необходимо подключиться к
центру ГосСОПКА и организовать обмен информаций о компьютерных
атаках на объекты КИИ с Национальным координационным центром по
компьютерным инцидентам (НКЦКИ).
государственная система обнаружения, предупреждения
и ликвидации компьютерных атак на информационные
ресурсы РФ
28Нормативно-правовая база
Федеральный закон №187-ФЗ «О безопасности критической информационной инфраструктуры Российской
Федерации»;
Федеральный закон №149-ФЗ «Об информации, информационных технологиях и о защите информации»;
Указ Президента N 31с о создании ГосСОПКА;
Указ Президента РФ от 22 декабря 2017 г. N 620 «О совершенствовании государственной системы обнаружения,
предупреждения и ликвидации последствий компьютерных атак на информационные ресурсы Российской Федерации»
Доктрина информационной безопасности Российской Федерации от 05.11.2016;
Концепция государственной системы обнаружения, предупреждения и ликвидации последствий компьютерных атак на
информационные ресурсы Российской Федерации», утвержденная Президентом РФ 12.12.2014 №1274К
Методические рекомендации по созданию ведомственных и корпоративных центров ГосСОПКА.
Приказ ФСБ России от 24.07.2018 N 366 "О Национальном координационном центре по компьютерным инцидентам"
Приказ ФСБ России от 24 июля 2018 г. № 367 “Об утверждении Перечня информации, представляемой в
государственную систему обнаружения, предупреждения и ликвидации последствий компьютерных атак на
информационные ресурсы Российской Федерации и Порядка представления информации в государственную систему
обнаружения, предупреждения и ликвидации последствий компьютерных атак на информационные ресурсы
Российской Федерации”
Приказ ФСБ России от 24 июля 2018 г. N 368 "Об утверждении Порядка обмена информацией о компьютерных
инцидентах между субъектами критической информационной инфраструктуры Российской Федерации, между
субъектами критической информационной инфраструктуры Российской Федерации и уполномоченными органами
иностранных государств, международными, международными неправительственными организациями и иностранными
организациями, осуществляющими деятельность в области реагирования на компьютерные инциденты, и Порядка
получения субъектами критической информационной инфраструктуры Российской Федерации информации о средствах
и способах проведения компьютерных атак и о методах их предупреждения и обнаружения"
29Задачи Госсопка
Обеспечение взаимодействия
владельцев информационных
Прогнозирование ситуации в области ресурсов РФ, операторов связи, иных
обеспечения информационной субъектов, осуществляющих
безопасности РФ лицензируемую деятельность в
области защиты информации, при
решении задач, касающихся
обнаружения, предупреждения и
ликвидации последствий
ЗАДАЧИ компьютерных атак
ГОССОПКА
Установление причин компьютерных
Осуществление контроля степени
инцидентов, связанных с
защищенности информационных
функционированием
ресурсов РФ
информационных ресурсов РФ
30Защита web-приложений
31Кому это нужно?
Владельцам ГИС. В информационных системах государственных органов
обрабатывается огромное количество важной информации, необходимой для
обеспечения их функционирования. Поскольку для злоумышленников эти данные
представляют большую ценность, государство требует их обязательной защиты.
Нарушение законодательства в области персональных данных влечет за собой
административную и уголовную ответственность.
Интернет- Магазины. Не только интернет-магазины, но и все сайты, которые что-
либо продают on-line - от турпутевок до скидочных купонов наиболее
подвержены риску быть атакованными. Если ваш бизнес приносит деньги, то
всегда найдутся те, кто захочет их взять.
Интернет- Банкинг. Для многих банков система интернет-банкинга это реальный
инструмент снижения издержек на обслуживание клиентов и средство
повышения их лояльности. Удобство, надежность и доступность этой услуги
являются для клиентов банка важными факторами. В этих условиях защита
системы — серьезная бизнес-задача
32СПАСИБО ЗА ВНИМАНИЕ!
Ханина Юлия Васильевна
Тел. (3852) 200-460 вн. 1195
Julia@secret-net.ru
WWW.SECRET-NET.RU 33Вы также можете почитать


